Domain mi-automobile.at kaufen?
Wir ziehen mit dem Projekt
mi-automobile.at um.
Sind Sie am Kauf der Domain
mi-automobile.at interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mi-automobile.at kaufen?
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **


Ähnliche Suchbegriffe für Wireshark
Top-Angebote
Produkte zum Begriff Wireshark:



-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **
-
Wie kann man mit Wireshark Telefonate mitschneiden?
Mit Wireshark kann man Telefonate mitschneiden, indem man den Netzwerkverkehr analysiert. Dazu muss man den Netzwerkadapter auswählen, über den die Telefonate laufen, und dann die entsprechenden Filter einstellen, um nur die relevanten Datenpakete zu erfassen. Es ist jedoch wichtig zu beachten, dass das Mitschneiden von Telefonaten ohne Zustimmung aller beteiligten Parteien illegal sein kann. **
Wie lautet der Wireshark-Filter für Discord?
Der Wireshark-Filter für Discord lautet "udp.port == 443". Dieser Filter zeigt alle UDP-Pakete an, die über den Port 443 (HTTPS) gesendet werden, was für die Kommunikation von Discord erforderlich ist. **
Was kann man mit Wireshark alles herausfinden?
Mit Wireshark kann man den Datenverkehr in einem Netzwerk analysieren und verschiedene Informationen herausfinden. Dazu gehören beispielsweise die IP-Adressen der Kommunikationspartner, die übertragenen Datenpakete und deren Inhalte, die verwendeten Protokolle und Ports, sowie eventuelle Fehler oder Probleme im Netzwerk. Wireshark ermöglicht es auch, den Datenverkehr zu filtern und spezifische Informationen gezielt zu untersuchen. **
Top-Angebote
Produkte zum Begriff Wireshark:
-
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
-
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
Ähnliche Suchbegriffe für Wireshark
-
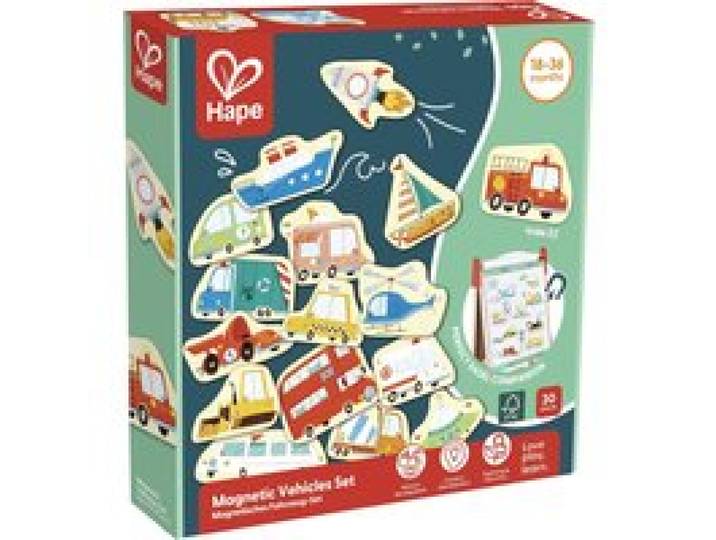
Magnetisches Fahrzeug-SetMagnetisches Fahrzeug-Set. Mit dem magnetischen Fahrzeug-Set von Hape kann Dein Mini etwas über die verschiedenen Fortbewegungsarten erfahren, seinen Wortschatz erweitern und spielen. magnetisches Fahrzeug-Set von Hape 30 Teile aus Holz ab 1,5 Jahren geeignet Das magnetische Fahrzeug-Set von Hape besteht aus 30 verschiedenen Fahrzeugmagneten. Sie haften auf metallischen Untergründen und laden Dein Kind zum Spielen und Erkunden ein. Das Kleine kann sich fantasievolle Geschichten über Pkws, Busse, Baufahrzeuge, Boote, Raketen und vieles mehr ausdenken und so ganz nebenbei seine Sprachfähigkeit trainieren. Farbe:mehrfarbig12,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
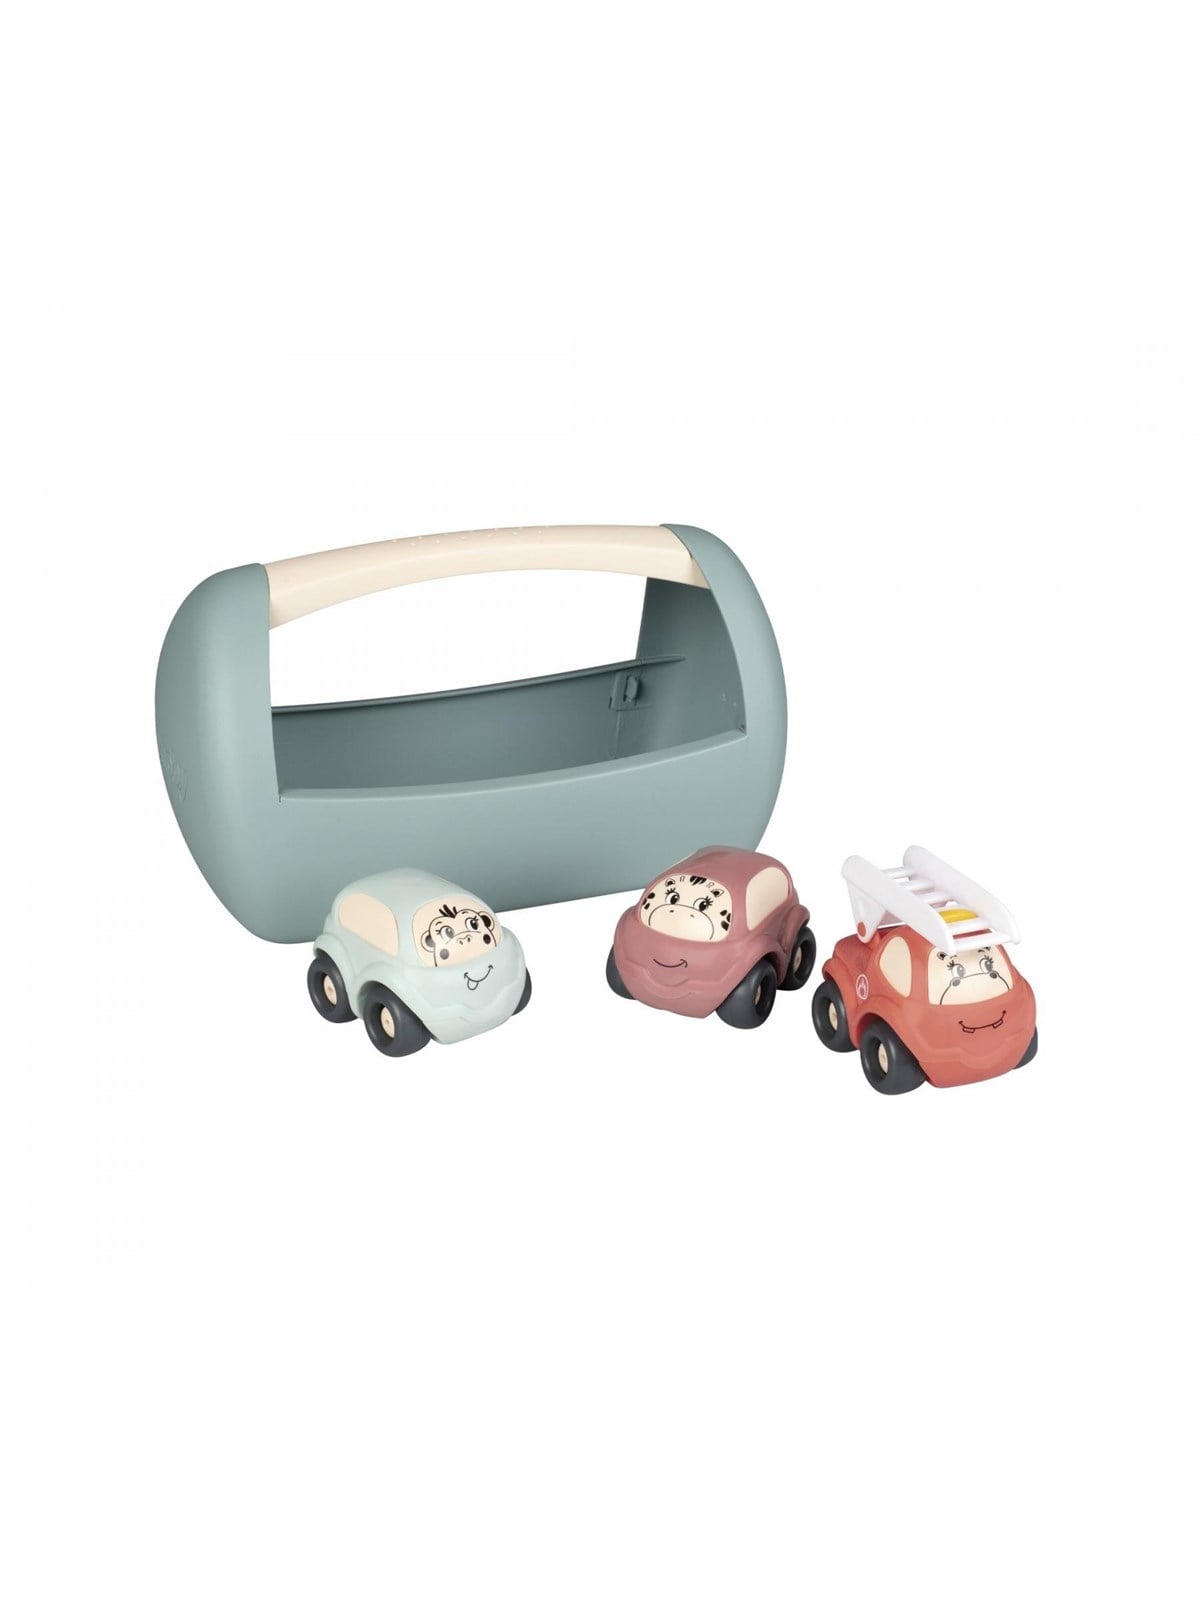
Smoby Fahrzeug-SetFahrzeug-Set Little Smoby enthält eine Transportbox und 3 Fahrzeuge: 2 Autos und 1 Feuerwehrauto, entwickelt für Kinder ab 12 Monaten. Die abgerundete Form macht die Fahrzeuge leicht für kleine Kinderhände zu greifen, während das robuste Design für den täglichen Kleinkind-Spielspaß geeignet ist. Inklusive Transportbox Enthält 2 Autos und 1 Feuerwehrauto Abgerundete Form für kleine Hände Für Kinder ab 12 Monaten Hergestellt in Frankreich Ein einfaches und langlebiges Fahrzeug-Spielset für die Kleinsten für zu Hause.12,42 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **
-
Wie kann man mit Wireshark Telefonate mitschneiden?
Mit Wireshark kann man Telefonate mitschneiden, indem man den Netzwerkverkehr analysiert. Dazu muss man den Netzwerkadapter auswählen, über den die Telefonate laufen, und dann die entsprechenden Filter einstellen, um nur die relevanten Datenpakete zu erfassen. Es ist jedoch wichtig zu beachten, dass das Mitschneiden von Telefonaten ohne Zustimmung aller beteiligten Parteien illegal sein kann. **
-
Wie lautet der Wireshark-Filter für Discord?
Der Wireshark-Filter für Discord lautet "udp.port == 443". Dieser Filter zeigt alle UDP-Pakete an, die über den Port 443 (HTTPS) gesendet werden, was für die Kommunikation von Discord erforderlich ist. **
-
Was kann man mit Wireshark alles herausfinden?
Mit Wireshark kann man den Datenverkehr in einem Netzwerk analysieren und verschiedene Informationen herausfinden. Dazu gehören beispielsweise die IP-Adressen der Kommunikationspartner, die übertragenen Datenpakete und deren Inhalte, die verwendeten Protokolle und Ports, sowie eventuelle Fehler oder Probleme im Netzwerk. Wireshark ermöglicht es auch, den Datenverkehr zu filtern und spezifische Informationen gezielt zu untersuchen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.